I henhold til den hollandske cybersikkerhedslov ( Cyberbeveiligingswet , Cbw) skal en organisation, der er omfattet af loven, rapportere en betydelig hændelse til det nationale cybersikkerhedscenter (NCSC) inden for 24 timer, følge op inden for 72 timer og indsende en endelig rapport inden for en måned. Den primære undtagelse er finanssektoren: banker og forsikringsselskaber rapporterer i stedet større IKT-hændelser i henhold til DORA til De Nederlandsche Bank eller AFM.
Cybersikkerhedsloven trådte i kraft den 15. august 2026. Den implementerer EU's NIS2-direktiv og erstatter loven om netværks- og informationssikkerhed ( Wet beveiliging netwerk- en informatiesystemen , Wbni). Vores bredere vejledning til NIS2 og den hollandske cybersikkerhedslov dækker omsorgspligten; denne artikel omhandler rapporteringspligten.
Indholdsfortegnelse
Hvilke organisationer skal rapportere hændelser?
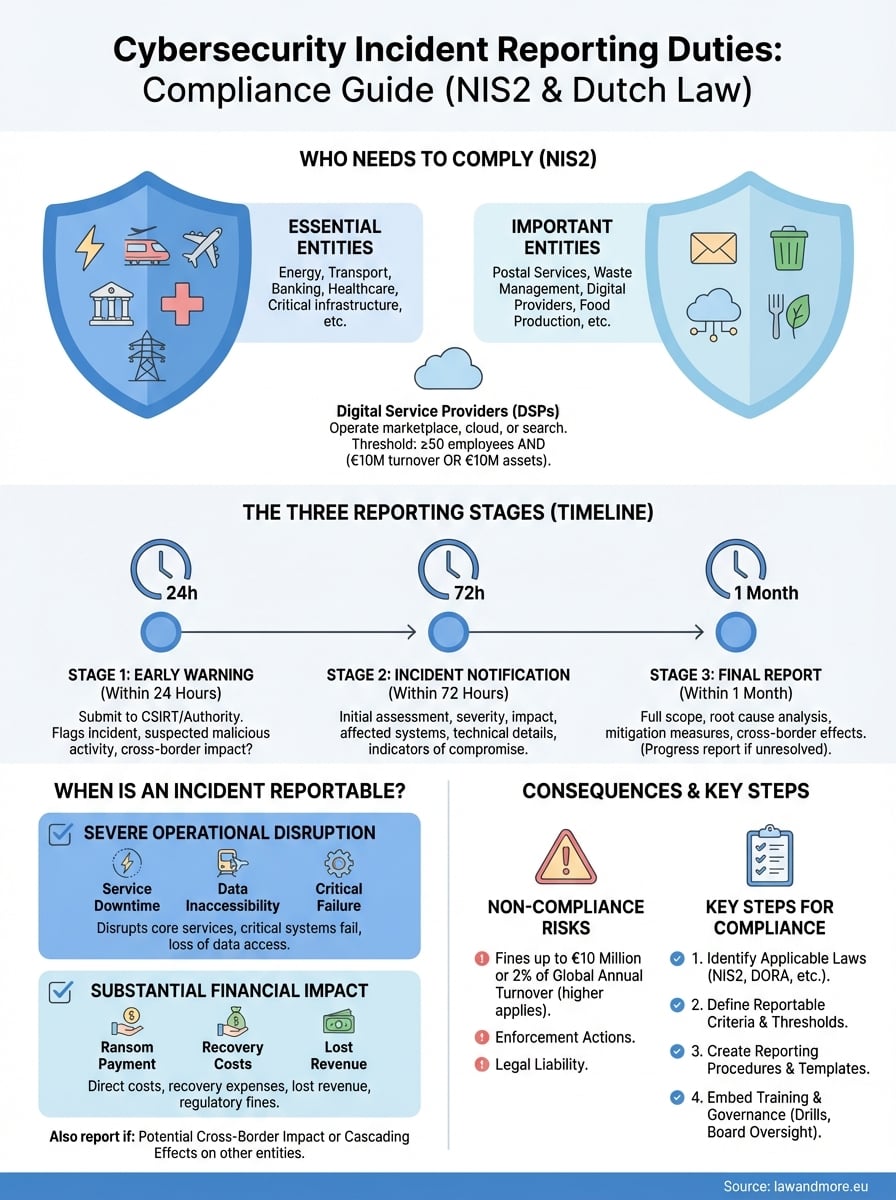
Indberetningspligten gælder for væsentlige og vigtige enheder i atten sektorer. Størrelsen afgør normalt, om du er med eller ude: store og mellemstore organisationer i en opført sektor er dækket, mindre er normalt ikke.
Væsentlige sektorer omfatter energi, transport, bankvæsen, sundhed, drikkevand, digital infrastruktur, IKT-tjenestestyring og offentlig administration. Vigtige sektorer omfatter posttjenester, affaldshåndtering, kemikalier, fødevarer, fremstilling af medicinsk udstyr, computere og køretøjer samt digitale udbydere såsom online markedspladser og søgemaskiner.

Nogle udbydere falder ind under loven uanset størrelse, såsom DNS-tjenesteudbydere, topdomæneregistre, tillidstjenesteudbydere og udbydere af offentlige elektroniske kommunikationsnetværk. Om du er essentiel eller vigtig ændrer ikke rapporteringsfristerne. Det ændrer intensiteten af tilsynet og den maksimale bøde.
Skal man registrere sig, før man kan indberette?
Ja. Enhver organisation under Cbw skal registreres i det nationale enhedsregister, der føres af NCSC, med sin sektor, kontaktoplysninger for hændelser og sine internetdomænenavne.
Det er gennem registeret, at NCSC, sektorens CSIRT og den tilsynsførende ved, hvem du er, og rapportering via NCSC-portalen forudsætter, at du er i registeret. Ændringer i de registrerede oplysninger skal videregives. Loven placerer også ansvaret på bestyrelsesniveau: Ledelsesorganet godkender risikostyringsforanstaltningerne, er ansvarlig for compliance og skal følge cybersikkerhedsuddannelse. For den strafferetlige side af cybersikkerhed, se vores note om Cyberkriminalitet III-loven og vores oversigt over de compliance-rammer, som en hollandsk virksomhed skal forholde sig til.
Hvornår er en hændelse væsentlig nok til at blive rapporteret?
En hændelse er betydelig, når den forårsager eller kan forårsage alvorlig forstyrrelse af dine tjenester eller økonomisk tab, eller betydelig materiel eller immateriel skade på andre. Uret starter, når du bliver opmærksom på det, ikke når din undersøgelse er afsluttet.

Cbw bruger selv en åben standard; sektorspecifikke ministerielle bestemmelser fastsætter mere detaljerede tærskler. Relevante faktorer er, hvor længe en tjeneste var utilgængelig og for hvor mange brugere, om data blev tilgået eller ændret, om effekter når andre EU-medlemsstater, og om tjenester til andre væsentlige eller vigtige enheder afbrydes. En cloududbyder, hvis nedbrud afbryder et hospital, rapporterer på baggrund af denne afbrydelse, ikke kun sit eget tab.
Skriv din egen tærskelværdi ned, før der sker noget. En kort intern klassificeringsstandard, der anvendes konsekvent, hjælper dit team med at beslutte inden for få timer og viser bagefter supervisoren, hvorfor en hændelse blev eller ikke blev rapporteret.
Hvilke rapporter skal afleveres, og hvornår?
Pligten har tre faser: en tidlig varsling inden for 24 timer, en hændelsesmeddelelse inden for 72 timer og en endelig rapport inden for en måned efter meddelelsen. Hver fase anmoder om flere detaljer end den forrige.
- Tidlig advarsel (24 timer): om hændelsen mistænkes for at være forårsaget af ulovlige eller ondsindede handlinger, og om den kan have grænseoverskridende virkninger.
- Hændelsesmeddelelse (72 timer): en opdatering med en indledende vurdering af alvor og indvirkning og, hvor det er muligt, indikatorer for kompromisser.
- Slutrapport (en måned): en detaljeret beskrivelse, den egentlige årsag, de trufne foranstaltninger og eventuelle grænseoverskridende konsekvenser. Hvis hændelsen stadig er i gang, indsender du først en statusrapport og den endelige rapport inden for en måned efter håndteringen af hændelsen.

Udbydere af tillidstjenester skal indgive hændelsesanmeldelsen inden for 24 timer i stedet for 72. Hvis en væsentlig hændelse påvirker modtagerne af din tjeneste, skal du også informere dem uden unødig forsinkelse og, hvor det er relevant, fortælle dem, hvilke foranstaltninger de selv kan træffe.
Hvem modtager din rapport?
Du rapporterer via NCSC-portalen. Derfra går rapporten automatisk til CSIRT'en for din sektor og til din sektorleder.
Tilsynet er fortsat sektorbaseret. Den hollandske myndighed for digital infrastruktur ( Rijksinspectie Digitale Infrastructuur , RDI) fører tilsyn med digital infrastruktur og digitale udbydere, sundheds- og ungdomsinspektoratet (IGJ) dækker sundhedsvæsenet, og De Nederlandsche Bank og AFM dækker finanssektoren. Registrer din supervisors kontaktoplysninger i din hændelsesplan på forhånd.
Hvordan hænger Cbw sammen med GDPR og DORA?
Én hændelse kan udløse flere rapporteringspligter, hver med sin egen myndighed og tærskel. Kortlæg dem, før en hændelse indtræffer.
Hvis der er tale om personoplysninger, kræver artikel 33 i GDPR, at du underretter den hollandske databeskyttelsesmyndighed ( Autoriteit Persoonsgegevens ) inden for 72 timer, medmindre bruddet sandsynligvis ikke vil medføre en risiko for fysiske personer. I henhold til artikel 34 i GDPR skal du også underrette de berørte personer, hvis risikoen for dem er høj. Hvis hændelsen fandt sted hos en databehandler, bestemmer databehandleraftalen , hvem der underretter hvem; vores vejledning til den generelle forordning om databeskyttelse forklarer detaljerne.
Finansielle enheder rapporterer større IKT-hændelser i henhold til Digital Operational Resilience Act (DORA) til De Nederlandsche Bank eller AFM og rapporterer ikke den samme hændelse igen i henhold til Cbw. Organisationer, der er udpeget som kritiske enheder i henhold til Critical Entities Resilience Act ( Wet weerbaarheid kritieke entiteiten , Wwke), som også trådte i kraft den 15. august 2026, skal rapportere hændelser, der forårsager betydelige forstyrrelser, inden for 24 timer i henhold til nævnte lov.
Hvad sker der, hvis du melder dig for sent eller slet ikke?
Tilsynsmyndigheder kan kræve oplysninger, beordre en revision, give bindende instruktioner, pålægge en påbudsordre med sanktioner ( last order dwangsom ) og pålægge en administrativ bøde. NIS2 kræver maksimale bøder på mindst 10 millioner euro eller 2 % af den globale årlige omsætning for væsentlige enheder og mindst 7 millioner euro eller 1.4 % for vigtige enheder.
De nøjagtige hollandske maksima er fastsat i Cbw. For essentielle enheder kan en tilsynsførende som en sidste udvej også suspendere en autorisation eller midlertidigt udelukke en person fra ledelsesfunktioner. En forsinket rapport kan også svække din position i tvister med kunder; vores note om direktørers og virksomheders juridiske ansvar forklarer, hvor denne risiko ligger.
Hvordan opbygger man en procedure, der fungerer i en virkelig hændelse?
Frister på 24 og 72 timer overholdes kun, hvis I på forhånd har besluttet, hvem der gør hvad. Udpeg den person, der vurderer hændelsen, den person, der godkender rapporten, den person, der indgiver den, og den person, der holder kontakten med NCSC, hver med en stedfortræder.

Udarbejd skabeloner til alle tre rapporter, og hold dem tilgængelige offline. Skabelonen til tidlig varsling skal indeholde oplysninger om tidspunktet for detektion, typen af hændelse, de berørte systemer, mistanke om ondsindet aktivitet, mulige grænseoverskridende effekter og en kontaktperson. Kør en skemaøvelse mindst én gang om året for at teste arbejdsgangen fra detektion til endelig rapport.
Mange rapporteringspligtige hændelser starter hos en leverandør. Din cloud- eller leverandørkontrakt bør forpligte leverandøren til at informere dig omgående og give dig de tekniske oplysninger, du har brug for til din egen 24-timers rapport. Det passer inden for de bredere due diligence-forpligtelser, der løber gennem hele forsyningskæden.
Hvad bør I som organisation kontrollere i henhold til Cbw?
- Om du er en essentiel eller vigtig enhed, og om du er registreret hos NCSC.
- Om du har en skriftlig tærskelværdi for en væsentlig hændelse, der matcher den ministerielle regulering for din sektor.
- Om en navngiven person og stedfortræder kan indgive en tidlig advarsel inden for 24 timer, også om natten og i weekender.
- Hvilke andre pligter gælder: GDPR (72 timer til Autoriteit Persoonsgegevens), DORA eller Wwke.
- Om din bestyrelse har godkendt risikostyringsforanstaltningerne og fulgt den krævede træning.
Hvad skal man som IKT-leverandør undersøge?
- Uanset om du selv falder ind under Cbw, for eksempel som cloud-, datacenter- eller managed service-udbyder.
- Hvilke underretningsfrister du har aftalt med kunder, der er væsentlige eller vigtige enheder.
- Om du kan levere de tekniske oplysninger, dine kunder har brug for, inden for deres 24- og 72-timers deadlines.
- Om dine kontrakter fastsætter, hvem der informerer slutbrugerne, når en hændelse påvirker dem.
Hvad kan vi gøre for dig med rapportering af cybersikkerhedshændelser?
Vores IT-advokater og vores ekspertise inden for overholdelse af regler hjælper dig før, under og efter en hændelse.
- Vi vurderer, om din organisation falder ind under Cbw, og som hvilken type enhed.
- Vi udarbejder jeres standard for hændelsesklassificering og skabelonerne til de tre rapporter.
- Vi gennemgår din tidlige varsling eller hændelsesmeddelelse, før du indsender den til NCSC.
- Vi tilpasser Cbw-rapporten med din GDPR-meddelelse til Autoriteit Persoonsgegevens.
- Vi udarbejder eller gennemgår notifikationsklausuler i dine cloud- og leverandørkontrakter.
- Vi håndterer korrespondancen med supervisoren efter en rapport.
Resumé
- Cbw har været gældende siden 15. august 2026 og erstatter Wbni.
- Væsentlige hændelser rapporteres via NCSC: tidlig varsling inden for 24 timer, underretning inden for 72 timer, endelig rapport inden for en måned.
- Registrering i NCSC's enhedsregister kommer først.
- GDPR, DORA og Wwke kan pålægge parallelle pligter med deres egne frister.
- En skriftlig tærskel, navngivne roller og færdige skabeloner er det, der gør deadlines opnåelige.
Ofte stillede spørgsmål
Skal alle cyberhændelser rapporteres til NCSC?
Nej. Kun væsentlige hændelser skal rapporteres: hændelser, der forårsager eller kan forårsage alvorlige forstyrrelser eller økonomisk tab eller betydelig skade på andre. Sektorspecifikke ministerielle bestemmelser fastsætter mere detaljerede tærskler.
Hvornår starter 24-timersfristen?
Når du bliver opmærksom på den væsentlige hændelse. Du behøver ikke at vente, indtil din undersøgelse er færdig; den tidlige advarsel kan være baseret på ufuldstændige oplysninger.
Skal jeg også rapportere et databrud til Autoriteit Persoonsgegevens?
Ja, hvis der er tale om personoplysninger, og bruddet sandsynligvis vil medføre en risiko for enkeltpersoner. I henhold til artikel 33 i GDPR skal denne anmeldelse gives inden for 72 timer og løber separat fra Cbw-rapporten.
Gælder Cbw for banker og forsikringsselskaber?
Ved rapportering af hændelser følger finansielle enheder DORA og rapporterer større IKT-hændelser til De Nederlandsche Bank eller AFM. De rapporterer ikke den samme hændelse igen i henhold til Cbw.