Databeskyttelseslovgivningen i Holland består af den generelle forordning om databeskyttelse (GDPR), som finder direkte anvendelse, og den hollandske GDPR-implementeringslov (Uitvoeringswet Algemene verordening gegevensbescherming, UAVG), som udfylder de valgmuligheder, som GDPR giver medlemsstaterne. Den hollandske databeskyttelsesmyndighed (Autoriteit Persoonsgegevens, AP) fører tilsyn med overholdelsen og kan pålægge bøder; den primære undtagelse fra GDPR's anvendelsesområde er rent personlig eller husholdningsmæssig brug, såsom private fotos, der opbevares til dig selv.
For enhver organisation er der to spørgsmål, der afgør de fleste tilfælde: Er der et lovligt grundlag for behandlingen, og overholder den GDPR's principper? Nedenfor forklarer vi både de hollandske tilføjelser i UAVG, enkeltpersoners rettigheder, 72-timers anmeldelsespligten ved brud på datasikkerheden, og hvad en organisation etableret i Holland skal have på plads.
Indholdsfortegnelse
Hvilke regler gælder for personoplysninger i Holland?
GDPR gælder i alle EU-medlemsstater uden implementering, og UAVG tilføjer hollandske regler, hvor GDPR tillader det. Samlet set gælder de for virksomheder, offentlige organer, fonde og alle andre, der behandler personoplysninger.
Personoplysninger er enhver oplysning om en identificeret eller identificerbar person: et navn, en e-mailadresse, et foto, en IP-adresse eller et kundenummer. Behandling omfatter alt, hvad du gør med dem, fra indsamling og opbevaring til konsultation, deling og sletning.
UAVG fastsætter adskillige hollandske regler. I henhold til artikel 5 i UAVG skal et barn under 16 år have samtykke fra en forælder eller en juridisk repræsentant, hvis behandlingen er baseret på samtykke. I henhold til artikel 46 i UAVG må borgerservicenummeret (burgerservicenummer, BSN) kun anvendes, hvor det er foreskrevet i loven. Artikel 22 til 30 i UAVG fastsætter undtagelserne for særlige kategorier af data.
Hvilket retsgrundlag har du brug for?
Enhver behandlingsaktivitet kræver et af de seks retsgrundlag i artikel 6 i GDPR: samtykke, opfyldelse af en kontrakt, en retlig forpligtelse, vitale interesser, en offentlig opgave eller en legitim interesse. Samtykke er kun ét af dem, og ofte ikke det rette.
For de fleste kommercielle og ansættelsesmæssige behandlinger er det korrekte grundlag opfyldelse af en kontrakt, en juridisk forpligtelse eller en legitim interesse. Samtykket skal gives frivilligt, være specifikt, informeret og kunne trækkes tilbage når som helst. Mellem arbejdsgiver og medarbejder er det sjældent frit, så det at forlade sig på det der gør behandlingen normalt ulovlig.
En legitim interesse kræver en dokumenteret afvejning: Hvad er din interesse, er behandlingen nødvendig for den, og vejer den tungere end de berørte personers interesser? Registrer denne vurdering, før du starter, ikke efter en klage.
Hvilke principper skal enhver behandling overholde?
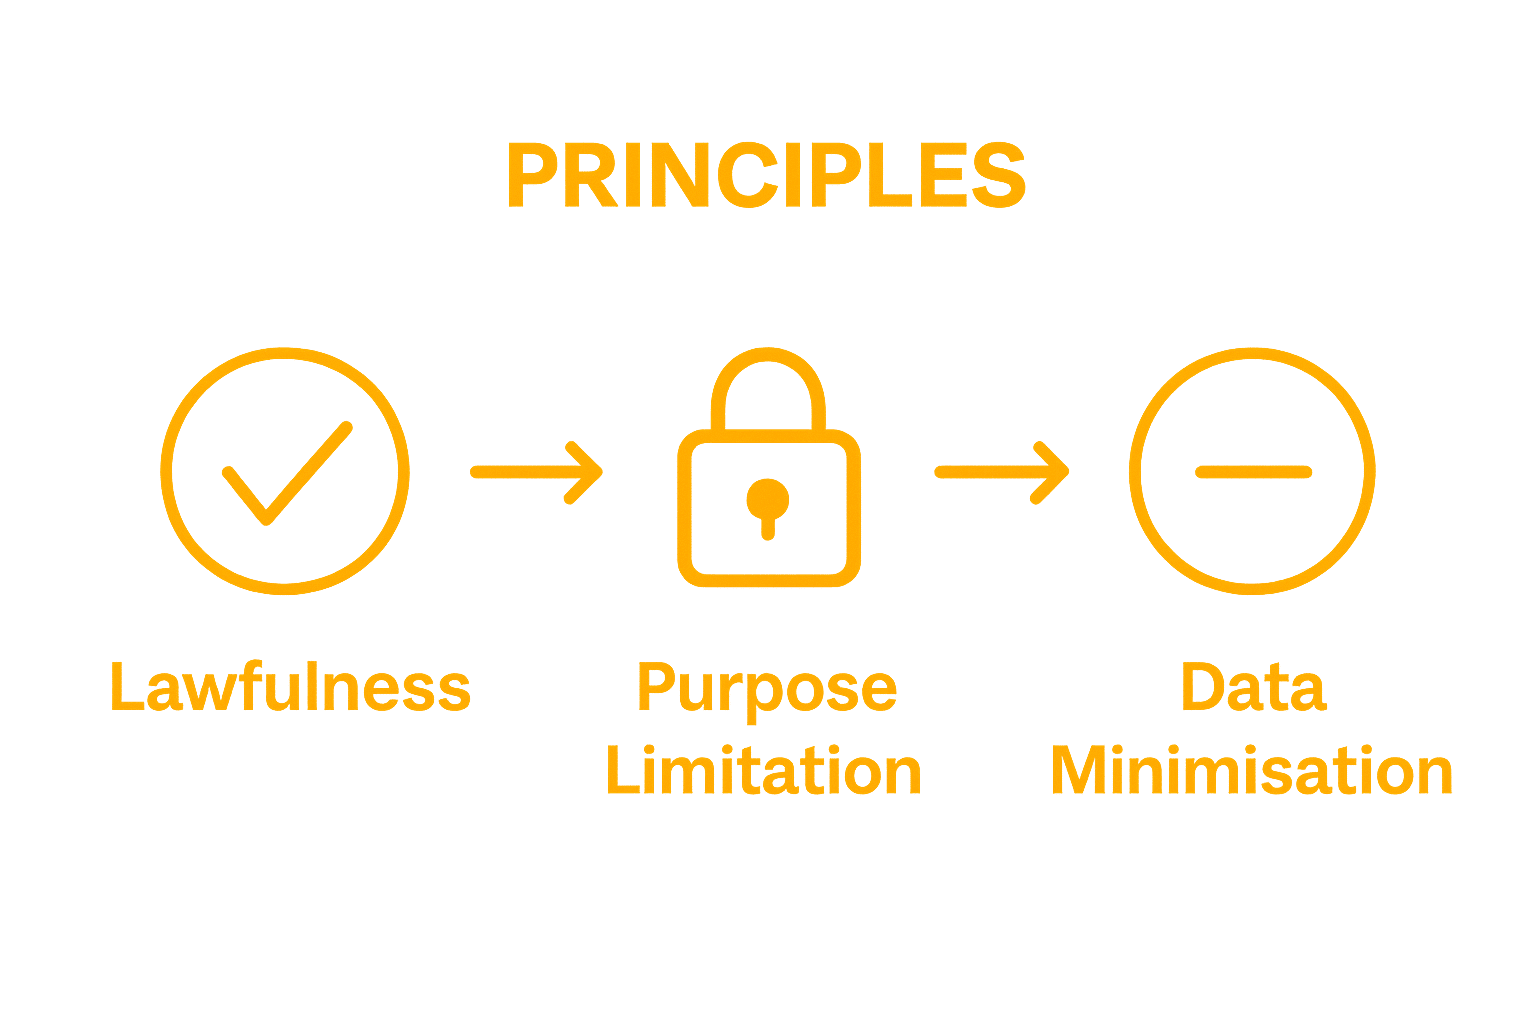
Artikel 5 i GDPR opregner de principper, der gælder for al behandling, uanset det retlige grundlag. I henhold til ansvarlighedsprincippet skal du også kunne vise, at du overholder princippet.
| Princip | Hvad det betyder i praksis |
|---|---|
| Lovlighed, retfærdighed og gennemsigtighed | Et lovligt grundlag, ingen skjult behandling og klare oplysninger i en privatlivspolitik. |
| Formålsbegrænsning | Indsaml data til bestemte formål, og genbrug dem ikke til uforenelige formål. |
| Dataminimering | Saml kun det, du har brug for til formålet. |
| Nøjagtighed | Hold data korrekte og opdaterede. |
| Opbevaringsbegrænsning | Slet eller anonymiser data, når formålet er opfyldt. |
| Integritet og fortrolighed | Passende sikkerhed mod uautoriseret adgang, tab og skade. |
| Ansvarlighed | Dokumentér dine valg, så du kan vise AP, at du overholder dem. |
Hvornår må I behandle helbredsoplysninger og andre særlige kategorier?
Kun undtagelsesvis. Data vedrørende racemæssig eller etnisk oprindelse, politiske holdninger, religion, fagforeningsmedlemskab, genetiske eller biometriske data anvendt til identifikation, helbred, sexliv eller seksuel orientering må ikke behandles, medmindre en undtagelse i artikel 9 i GDPR og UAVG finder anvendelse (artikel 22 i UAVG).
I praksis må arbejdsgivere ikke registrere arten eller årsagen til en medarbejders sygdom; disse oplysninger hører hjemme hos virksomhedens læge. Sundhedsudbydere må behandle helbredsoplysninger med henblik på behandling i henhold til lægelig tavshedspligt. Kriminelle oplysninger er underlagt lignende begrænsninger i henhold til artikel 10 i GDPR og UAVG.
Hvilke rettigheder har enkeltpersoner?
Personer kan anmode om indsigt, berigtigelse, sletning, begrænsning, dataportabilitet og kan gøre indsigelse mod behandling i henhold til artikel 15 til 22 i GDPR. Du skal svare inden for en måned, en periode du kan forlænge med to måneder for komplekse anmodninger, hvis du informerer personen inden for den første måned (artikel 12(3) i GDPR).
Indsigtsretten er den oftest anvendte ret, ofte som et første skridt i en ansættelses- eller kundetvist. Personen har ret til en kopi af dataene, formålene, modtagerne og opbevaringsperioden. Afslag eller ignorering af en anmodning kan føre til en klage til AP eller en sag til retten.
Hvad skal du gøre efter et databrud?
Anmeld det til AP inden for 72 timer efter, at du er blevet opmærksom på det, medmindre det er usandsynligt, at det vil medføre en risiko for de berørte personer (artikel 33 i GDPR). Hvis risikoen er høj, skal du også informere disse personer uden unødig forsinkelse (artikel 34 i GDPR).
Et databrud (datalek) er ethvert sikkerhedsbrud, der fører til tab af eller uautoriseret adgang til personoplysninger: en mistet bærbar computer, en e-mail sendt til de forkerte modtagere, et ransomware-angreb. Registrer alle brud internt, inklusive dem, du ikke anmelder, med fakta, virkninger og trufne foranstaltninger. Organisationer, der er omfattet af cybersikkerhedsloven (Cyberbeveiligingswet), som er trådt i kraft den 15. august 2026, kan også være nødt til at give en tidlig advarsel om en væsentlig hændelse inden for 24 timer.
Hvad skal en organisation have på plads?
I henhold til ansvarlighedsprincippet skal du kunne påvise overholdelse af dokumenter. Kernesættet er det samme for de fleste organisationer etableret i Holland.
- En fortegnelse over behandlingsaktiviteter (artikel 30 i GDPR), formål, datakategorier og modtagere samt opbevaringsperioder.
- En privatlivspolitik, der informerer folk om behandlingen; se vores vejledning om privatlivspolitik i henhold til hollandsk lov.
- Databehandleraftaler med alle leverandører, der behandler personoplysninger på dine vegne (artikel 28 i GDPR), såsom cloud-, løn- og IT-udbydere.
- En konsekvensanalyse vedrørende databeskyttelse (DPIA) for behandling, der sandsynligvis vil resultere i en høj risiko, såsom storstilet overvågning eller behandling af sundhedsdata (artikel 35 i GDPR).
- En databeskyttelsesrådgiver, hvor dine kerneaktiviteter involverer omfattende overvågning eller omfattende behandling af særlige kategorier, og altid for offentlige myndigheder (artikel 37 i GDPR).
- Sikkerhedsforanstaltninger, der er passende i forhold til risikoen, og en procedure for brud på data og for anmodninger fra enkeltpersoner.
Hvad kan den hollandske databeskyttelsesmyndighed gøre?
Persondatatilsynet kan undersøge, pålægge dig at bringe behandlingen i overensstemmelse med reglerne, pålægge et behandlingsforbud og pålægge dig en bøde. I henhold til artikel 83 i GDPR kan bøder for de mest alvorlige overtrædelser nå op på 20 millioner euro eller 4 % af den globale årlige omsætning, alt efter hvad der er højest.
AP bestemmer selv, hvilke klager den undersøger, og den tilkender ikke erstatning. Personer, der har lidt skade, fremsætter krav herom ved den civile domstol i henhold til artikel 82 i GDPR. En bøde fra AP er en administrativ afgørelse: du kan gøre indsigelse inden for seks uger og derefter appellere til den administrative domstol.
Hvad skal I som organisation tjekke?
- Er der et lovligt grundlag i henhold til artikel 6 i GDPR for hvert behandlingsformål, og er det dokumenteret?
- Er din fortegnelse over behandlingsaktiviteter fuldstændig og aktuel?
- Har I en databehandleraftale med alle leverandører, der håndterer personoplysninger for jer?
- Kan I besvare anmodninger om adgang og sletning inden for en måned?
- Har I en procedure for brud, der tillader anmeldelse til AP inden for 72 timer?
- Bruger du kun BSN, hvor det er foreskrevet i loven (artikel 46 i UAVG)?
Hvad skal man som privatperson tjekke?
- Læs organisationens privatlivspolitik for at se på hvilket grundlag og til hvilket formål den bruger dine data.
- Send en skriftlig anmodning om adgang i henhold til artikel 15 i GDPR, og noter datoen; svaret skal indsendes inden for en måned.
- Tilbagetrække samtykke eller gøre indsigelse, hvis behandlingen er baseret på samtykke eller en legitim interesse.
- Gem kopier af al korrespondance i tilfælde af at du klager til AP eller går i retten.
- Hvis du har lidt skade, kan du overveje et krav i henhold til artikel 82 i GDPR ved en civil domstol.
Hvad kan vi gøre for dig med databeskyttelse?
Vores IT- og privatlivsadvokater rådgiver organisationer og enkeltpersoner om GDPR og UAVG:
- Vi gennemgår dine behandlingsaktiviteter og opretter eller kontrollerer din behandlingsregistrering.
- Vi udarbejder privatlivspolitik, databehandleraftaler og databeskyttelsespolitikker.
- Vi udfører eller gennemgår en DPIA for højrisikobehandling.
- Vi anbefaler, at der inden for 72-timers vinduet efter et databrud gives besked til AP og til enkeltpersoner.
- Vi håndterer anmodninger om adgang og sletning samt klager for organisationer og enkeltpersoner.
- Vi protesterer mod AP's afgørelser og bøder og indgiver appellen.
Resumé
- GDPR gælder direkte i Holland; UAVG tilføjer hollandske regler, såsom 16-årsalderen for samtykke og begrænsninger for brugen af BSN.
- Enhver behandling kræver et lovligt grundlag i henhold til artikel 6 i GDPR; samtykke er ofte ikke det rette, især ikke på arbejdspladsen.
- Særlige kategorier såsom sundhedsoplysninger må kun behandles under en undtagelse.
- Anmodninger fra enkeltpersoner skal besvares inden for en måned; brud skal rapporteres til AP inden for 72 timer.
- AP kan pålægge bøder på op til 20 millioner euro eller 4% af den globale årlige omsætning.
Ofte stillede spørgsmål
Gælder GDPR direkte i Holland?
Ja. GDPR gælder uden implementering; den hollandske GDPR-implementeringslov (UAVG) tilføjer kun regler, hvor GDPR giver plads, for eksempel om særlige datakategorier og brugen af BSN.
Er samtykke altid påkrævet for at behandle personoplysninger?
Nej. Samtykke er et af seks retsgrundlag i artikel 6 i GDPR. Det meste af behandlingen foretaget af virksomheder og arbejdsgivere er baseret på en kontrakt, en retlig forpligtelse eller en legitim interesse.
Hvor hurtigt skal en organisation besvare en anmodning om adgang?
Inden for en måned efter modtagelsen. Ved komplekse eller talrige anmodninger kan perioden forlænges med to måneder, forudsat at personen informeres inden for den første måned (artikel 12(3) i GDPR).
Hvornår skal et databrud anmeldes?
Inden for 72 timer efter at være blevet opmærksom på det, til Autoriteit Persoonsgegevens, medmindre det er usandsynligt, at bruddet vil medføre en risiko for de berørte personer. Hvis risikoen er høj, skal disse personer også informeres.